从目标拆解开始
学习如何选目标、看业务、找入口,把“扫一遍”变成有方向的资产分析和功能验证。
SRC真正难的不是工具名字,而是目标怎么选、业务怎么看、漏洞怎么验证、报告怎么写清楚。
学习如何选目标、看业务、找入口,把“扫一遍”变成有方向的资产分析和功能验证。
用SRC常见案例拆解漏洞形成原因、验证步骤、危害表达和修复建议,不讲空泛套路。
训练复现链路、截图取证、危害评级和文字表达,让漏洞报告更容易被确认和评级。
围绕信息收集、漏洞验证、报告编写给出反馈,帮助学员把薄弱环节补起来。
强调授权测试、最小验证和数据保护,适合希望长期做SRC和众测的白帽学习者。
课程资料、案例笔记、开班通知和学习路线会持续沉淀,方便课后复盘和跟进。
基础班先把流程跑通,进阶班继续补复杂业务、客户端、常规漏洞危害提升和高价值漏洞思路。
适合安全新人、在校生、开发转安全、刚接触SRC平台的学习者。
适合已经能提交低中危漏洞,希望提升命中率和高危产出的学习者。
课程不承诺“包挖到”,重点是把方法、习惯和交付能力练扎实。
按一次真实SRC提交的路径来排课:先定边界,再找入口,最后把漏洞讲清楚。
SRC选择、红线行为、评分规则解读和网络安全法解读。
子域、接口、小程序、ip、iot、app、插件、指纹、历史资产、移动端入口梳理、隐藏资产获取。
请求结构、参数关系、接口分析、鉴权字段和业务状态判断。
水平/垂直越权、订单、积分、优惠券、审批流、支付漏洞。
sop、httponly绕过、cookie测试思路、xss思路、xss危害提升手法及案例、jsonp、cros、websocket、postmessage漏洞
回调校验、state缺失、账号绑定和登录接管风险。
抓包、反编译、Deeplink、JSBridge与配置泄露。
本地协议、更新链路、文件处理、命令执行风险、框架漏洞、PC客户端多种测试手法。
常规漏洞精讲、从单点问题到可确认影响,提升漏洞评级说服力。
搭建AI辅助挖洞流程,把信息收集、接口分析、截图整理、报告初稿串成一套自己的工作台。
围绕MCP使用、Skill生成和提示词调试,提升AI在SRC场景里的分析、归纳和辅助验证能力。
复现步骤、证据截图、修复建议、沟通补充和复盘沉淀,最后把漏洞讲清楚、交出去。
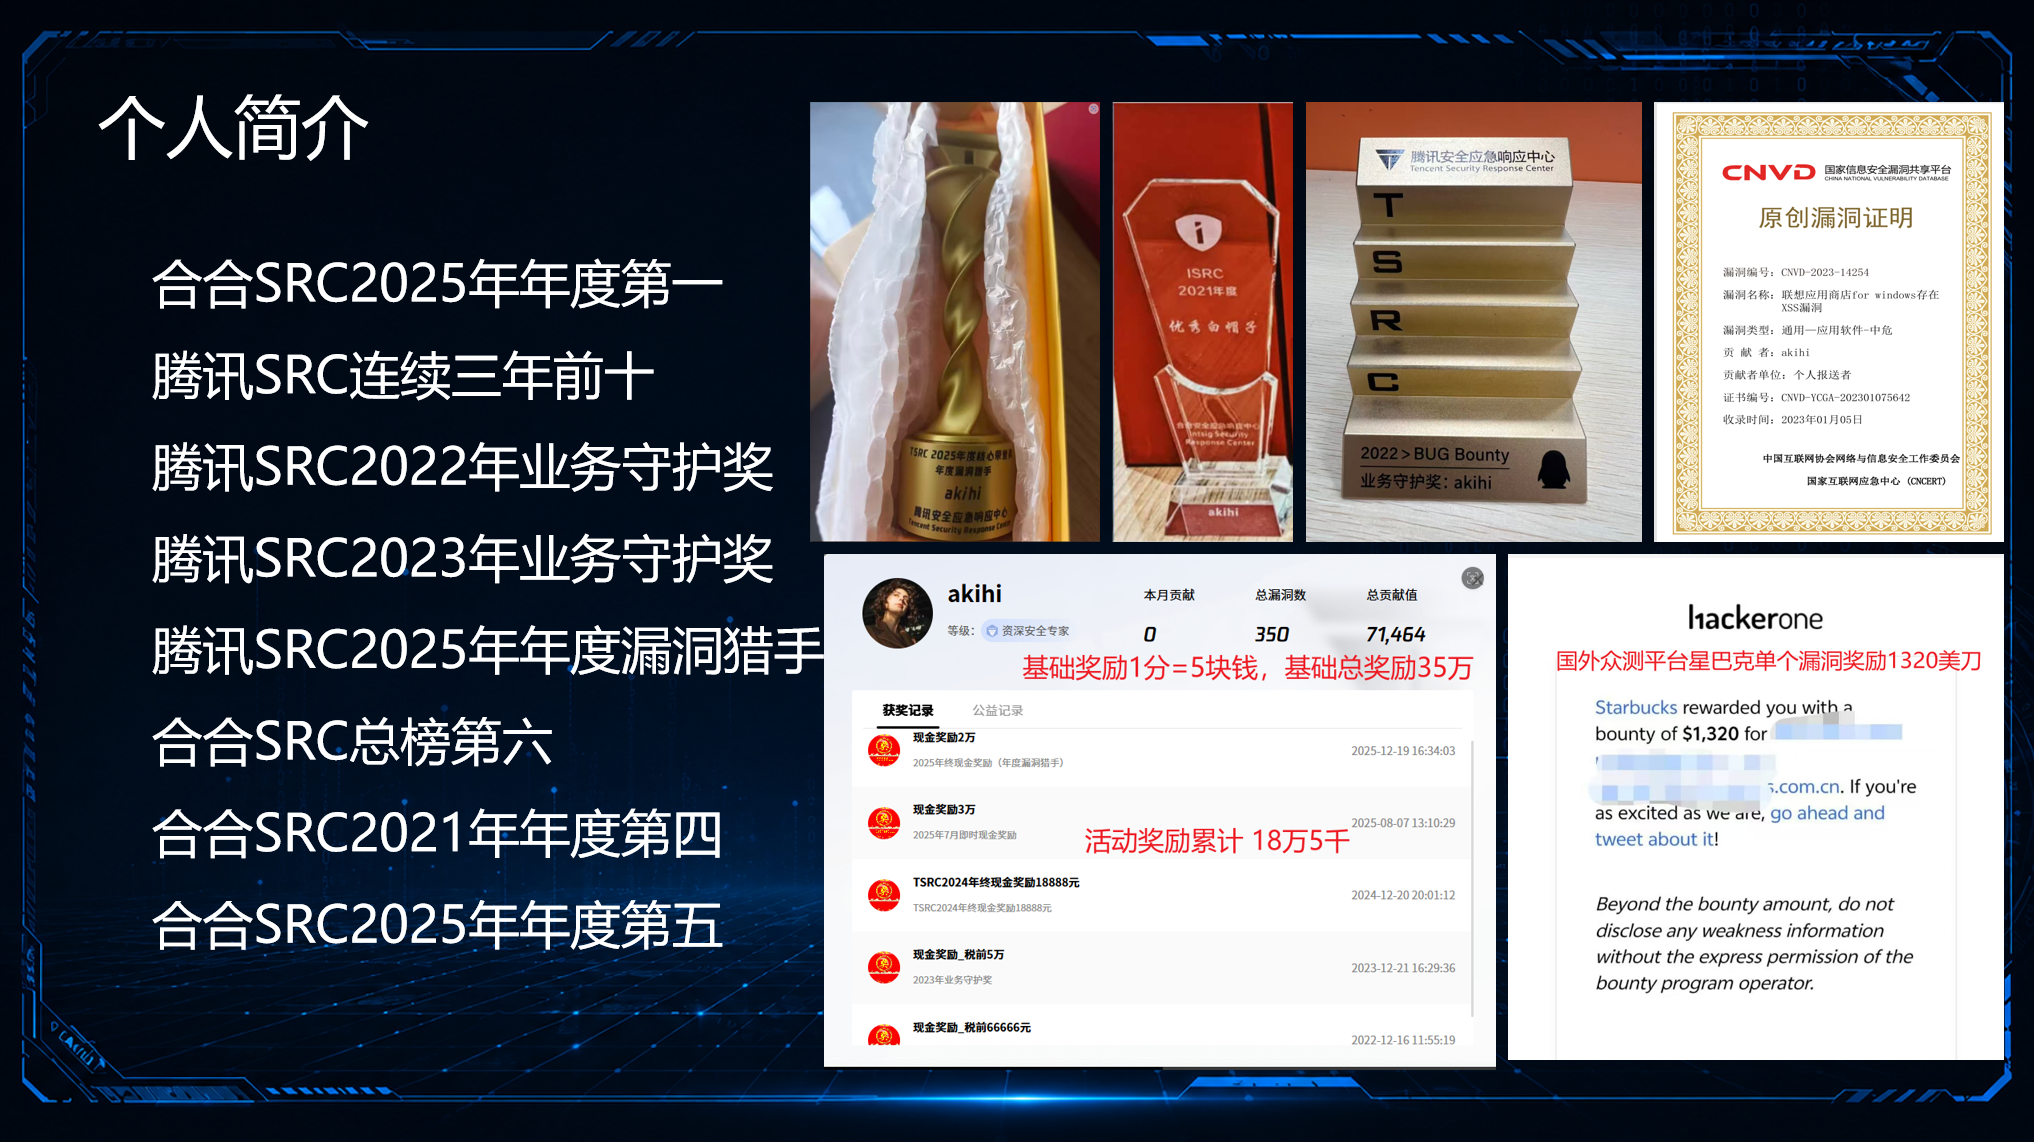
讲师 akihi,某甲方网络安全工程师,长期参与企业SRC、众测与安全服务项目,熟悉Web、App、PC客户端和身份认证链路中的常见风险。
为腾讯、字节、漏洞盒子、补天、火线、支付宝、谷歌、HackerOne、Facebook 等国内外企业SRC与众测项目提交多个有效高危漏洞;多年漏洞挖掘经验,擅长 Web、App、PC 客户端漏洞挖掘,沉淀过 XSS 通杀多业务、多个 PC 客户端 / App RCE 等独创漏洞思路。
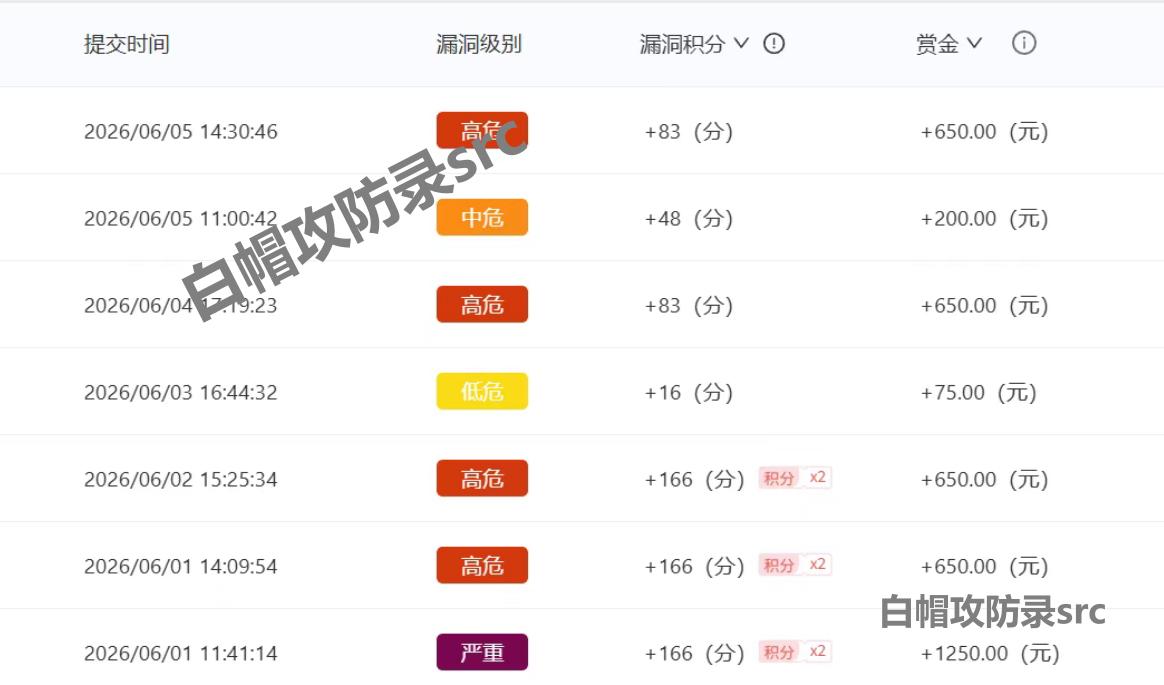
部分排名、奖励与平台记录截图。课程里的案例拆解只讲合规授权范围内的思路和报告写法。
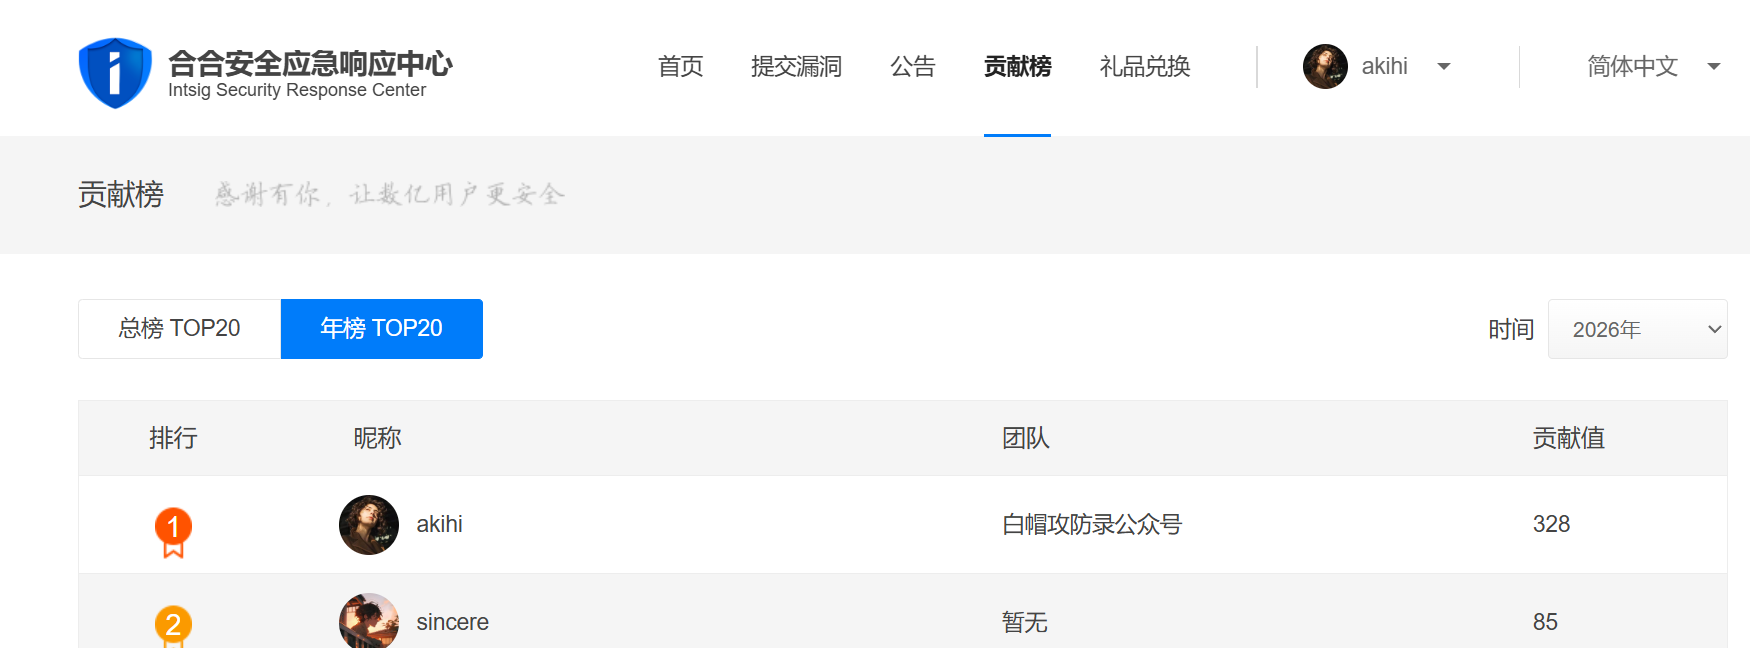
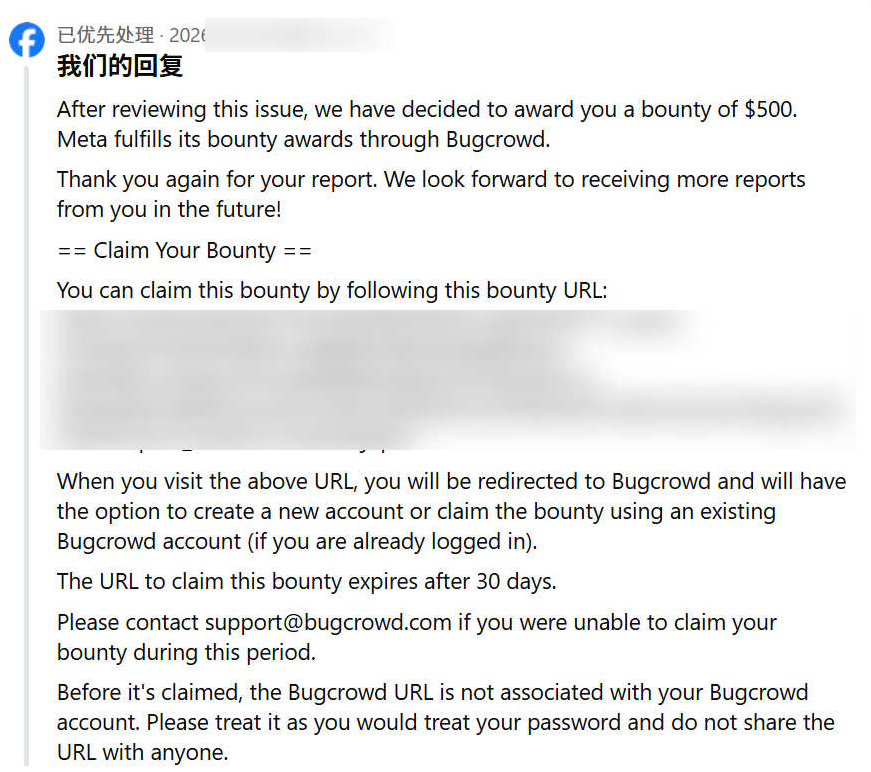
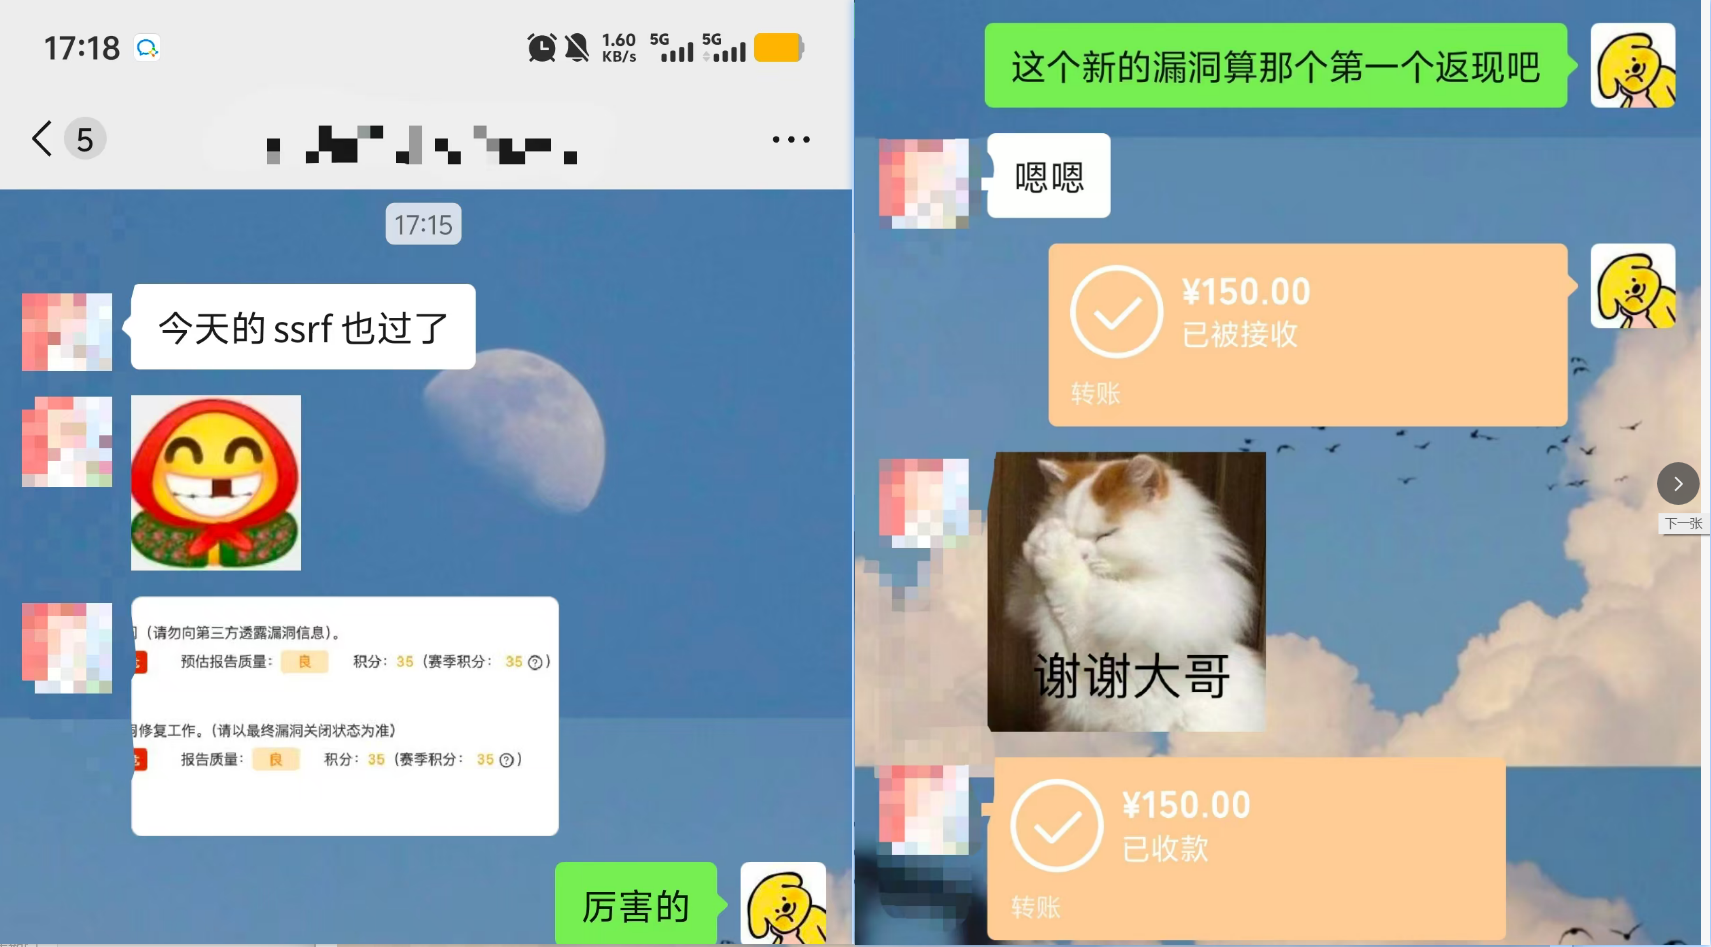
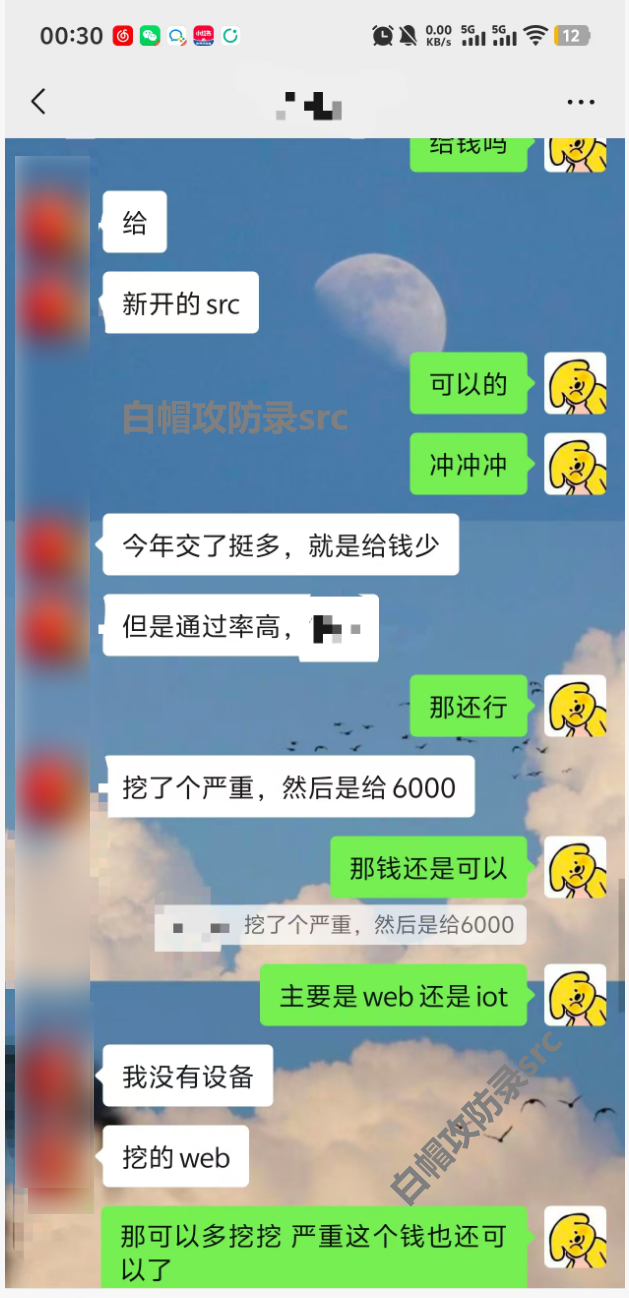
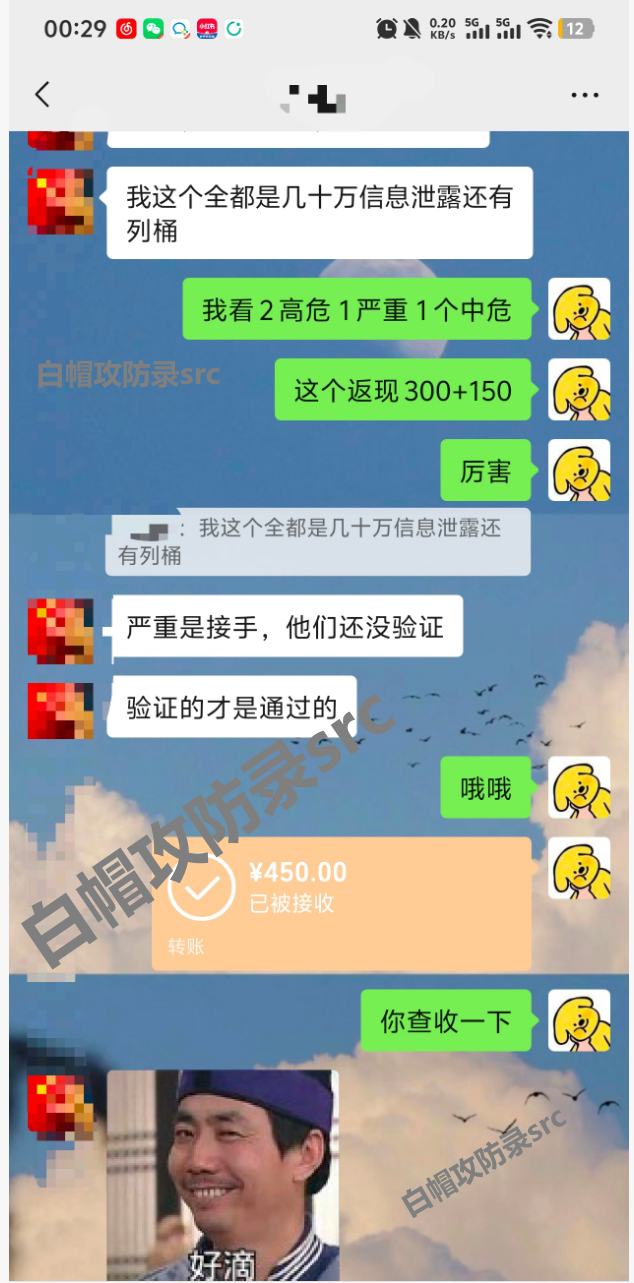
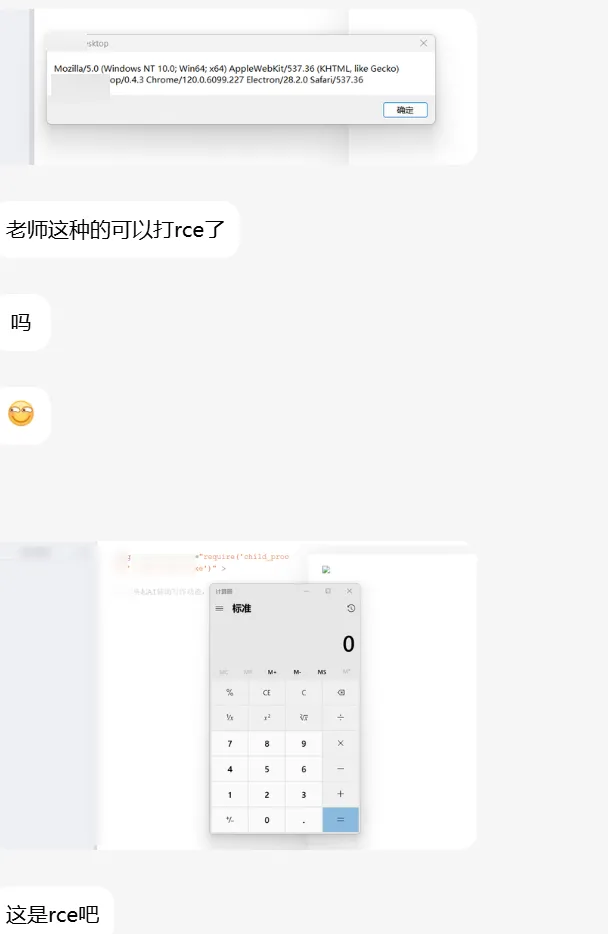
部分学员漏洞通过、漏洞奖励和课程返现记录。截图不做夸张包装,能看见结果,也能看见过程。
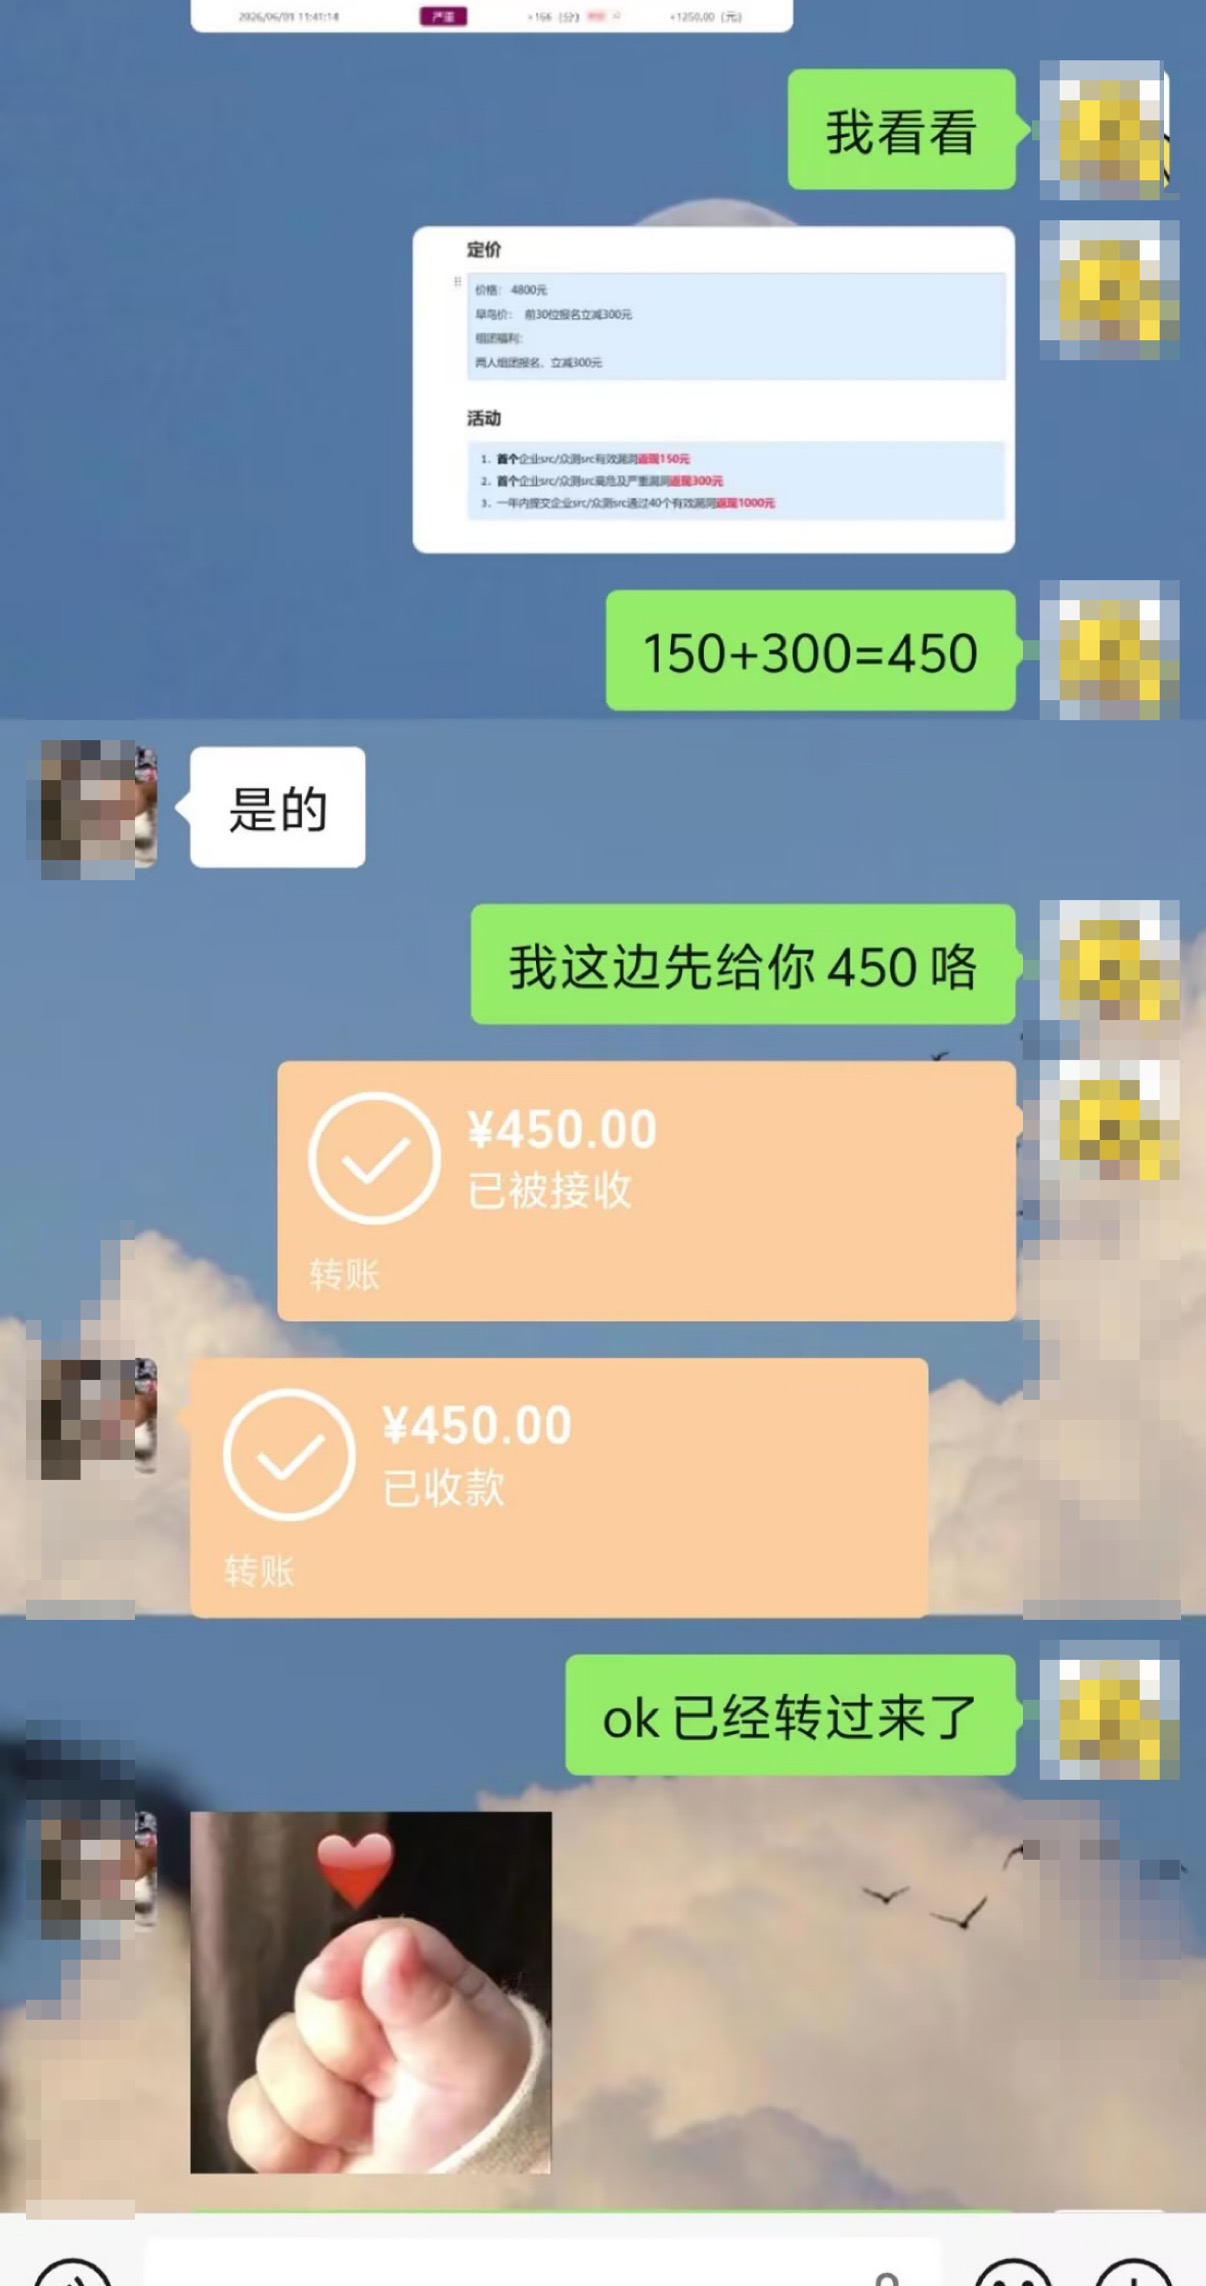
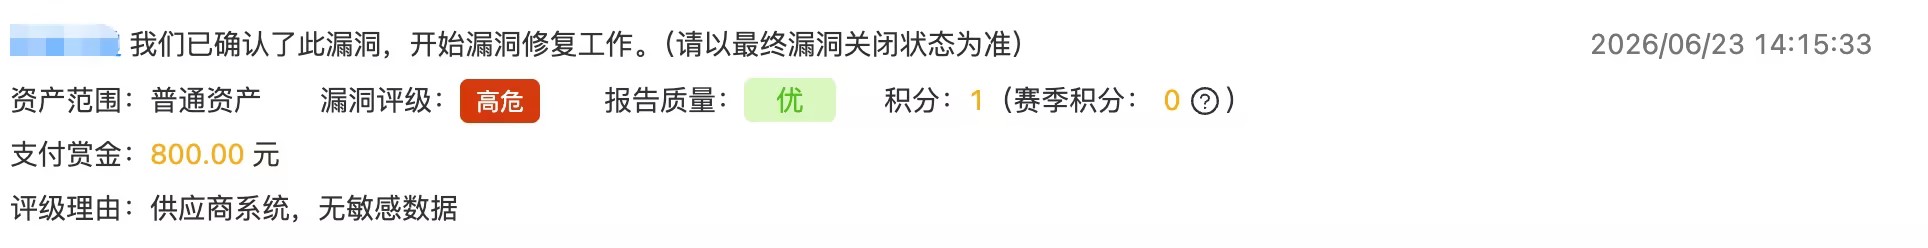
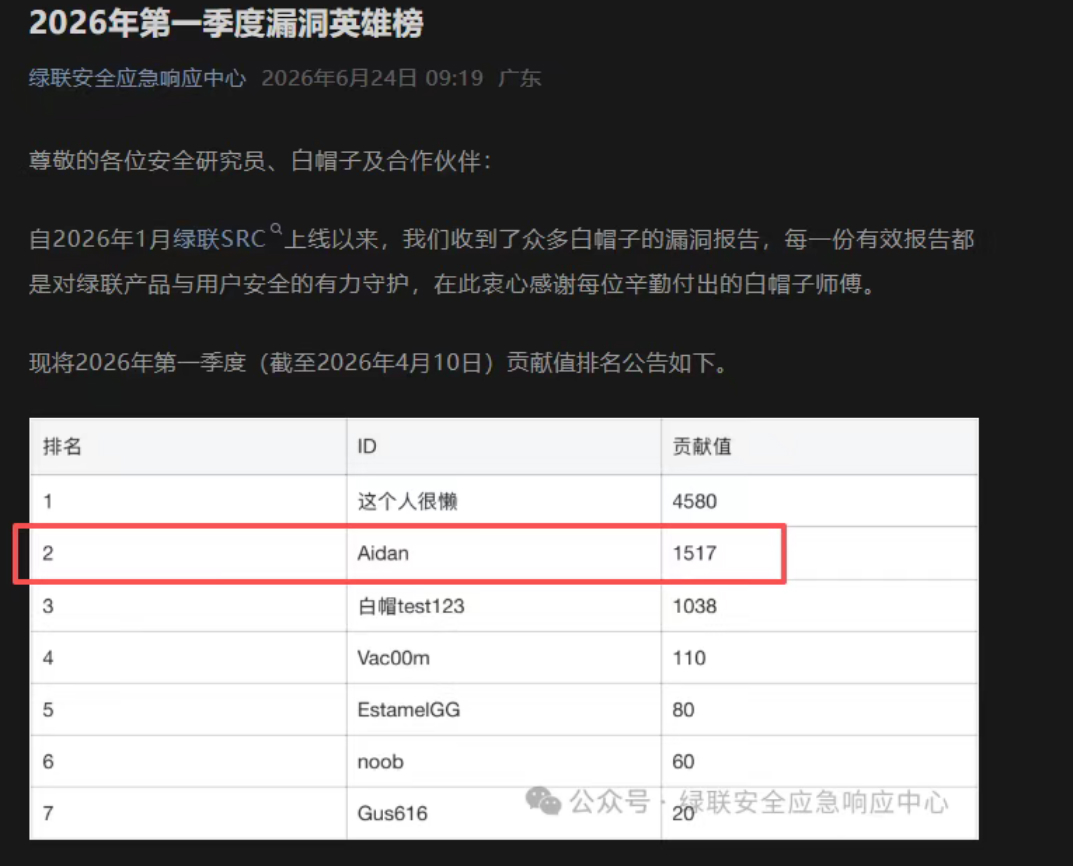
可以从基础班开始。建议具备基本电脑操作、HTTP请求理解和一点点HTML/JavaScript常识,课前也会给准备清单。
不会。靶场用于理解原理,核心训练会围绕SRC平台常见业务场景、报告提交和复盘方法展开。
能建立完整的SRC挖掘流程,知道如何选目标、找入口、验证漏洞、写报告,并持续积累自己的案例库。
扫码添加客服或加入QQ交流群,领取课程大纲、试听安排和学习路线。咨询时可以说明你的基础和目标,我们会建议更合适的班型。
1对1咨询课程、开班时间、试听课和报名安排。
加入安全学习交流群,获取资料、通知和交流答疑。